Certification RED DA (EN 18031) : ce qui s’applique jusqu’en 2027

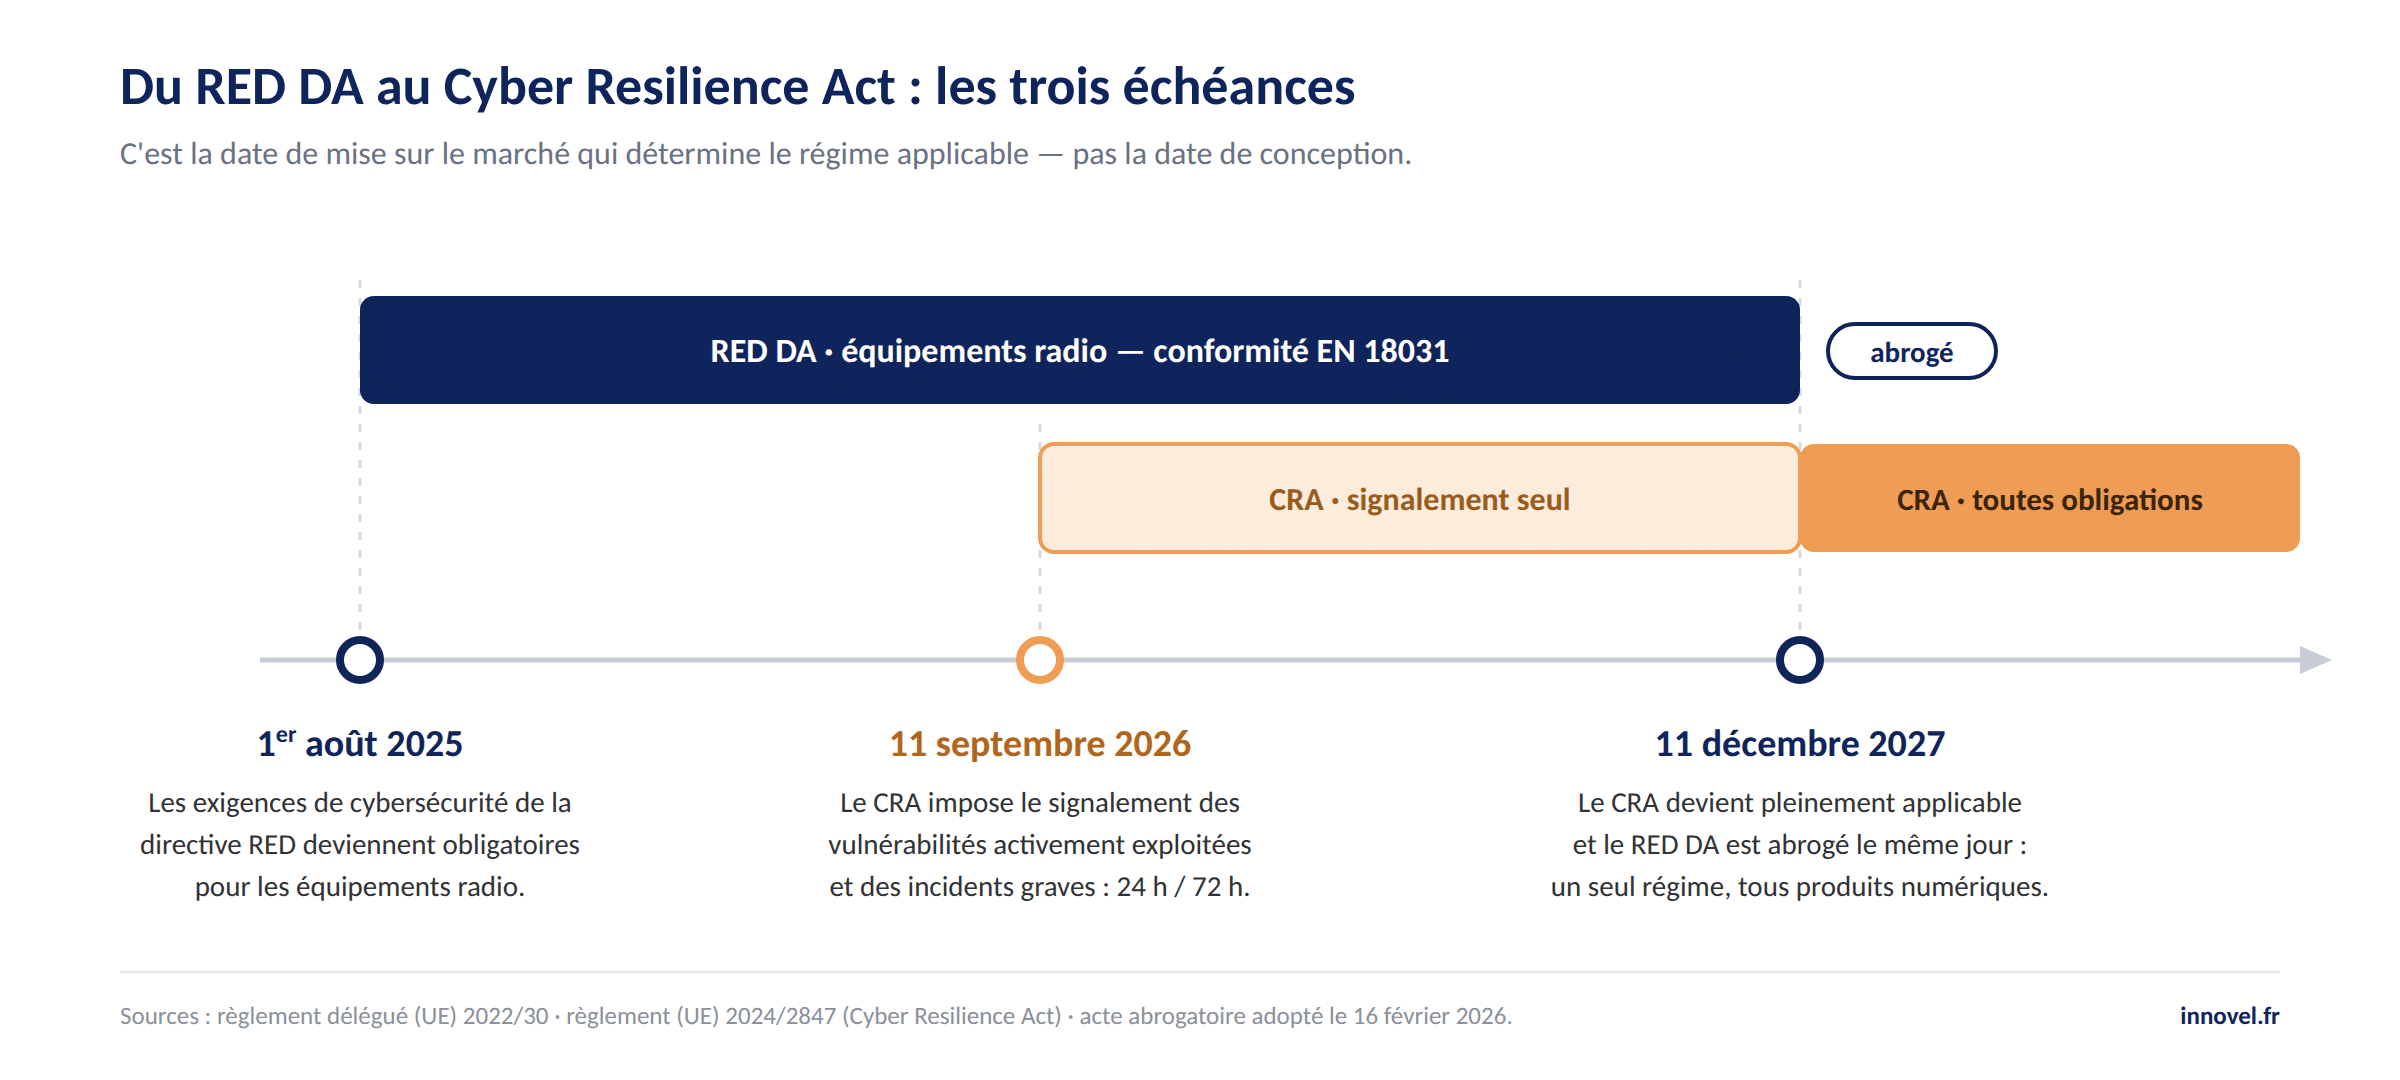
Mise à jour du 11 septembre 2026 : ajout du calendrier de transition vers le Cyber Resilience Act, qui abroge le RED DA au 11 décembre 2027.
Depuis le 1er août 2025, les équipements radioélectriques mis sur le marché européen doivent satisfaire à des exigences de cybersécurité : protection des connexions réseau, protection des données personnelles et protection contre la fraude financière. C’est ce qu’on appelle le RED DA — un règlement délégué qui active trois exigences restées jusque-là en sommeil dans la directive RED, et dont les normes harmonisées EN 18031 donnent la traduction technique. Ce régime a une date de fin : il est abrogé le 11 décembre 2027, jour où le Cyber Resilience Act prend le relais.
Exigences de cybersécurité
Ces trois exigences figuraient déjà à l’article 3(3) de la directive européenne sur les équipements radioélectriques (RED) 2014/53/UE, mais elles n’étaient pas activées. C’est le règlement délégué (UE) 2022/30 — le « RED DA » — qui les rend applicables, pour les catégories et classes d’équipements qu’il désigne.
Ces exigences sont détaillées dans les normes harmonisées EN 18031 :
- Article 3(3)(d) : Protection des connexions réseau – Implémentation de connexions sécurisées, mécanismes d’authentification robustes et protection contre les accès non autorisés.
- Article 3(3)(e) : Protection des données personnelles et de la vie privée – Chiffrement approprié, stockage sécurisé et mécanismes de consentement utilisateur.
- Article 3(3)(f) : Protection contre la fraude financière – Prévention des fraudes via des interfaces de paiement sécurisées et vérification des transactions.
Trois normes traduisent ces exigences, et c’est le type d’équipement qui détermine celle qui s’applique : EN 18031-1:2024 pour les équipements radio connectés à internet ; EN 18031-2:2024 pour les équipements radio qui traitent des données — équipements connectés à internet, mais aussi équipements de garde d’enfants, jouets et objets portés ; EN 18031-3:2024 pour les équipements connectés à internet qui traitent de la monnaie virtuelle ou une valeur monétaire. Un même produit peut relever de plusieurs parties à la fois.
Calendrier et conformité
Le 1er août 2025 a marqué l’échéance à laquelle tous les nouveaux produits radioélectriques doivent être conformes au RED DA pour leur mise sur le marché européen. Cette « mise sur le marché » est définie comme « la première mise à disposition d’un produit sur le marché communautaire » dans le cadre d’une activité commerciale, qu’elle soit à titre onéreux ou gratuit.
Pour la gestion des stocks existants, les produits déjà expédiés aux distributeurs ou disponibles à l’achat avant la date butoir sont considérés comme mis sur le marché et ne sont pas soumis rétroactivement. En revanche, les produits déjà conçus que vous souhaitez produire à nouveau après cette date nécessitent une réévaluation complète de conformité avant leur commercialisation, particulièrement si des mises à jour de sécurité sont implémentées, ce qui peut les faire considérer comme de nouveaux produits.
En résumé :
Avant le 1er août 2025 : les stocks déjà mis sur le marché restent commercialisables, même s’ils ne sont pas conformes au RED DA.
Après le 1er août 2025 : toute nouvelle production (même identique) doit être conforme au RED DA.
Processus de certification
Deux voies s’offrent aux fabricants pour se conformer aux exigences du RED DA : l’auto-évaluation ou l’évaluation par un Organisme Notifié. L’auto-évaluation, plus économique et rapide, permet aux fabricants d’évaluer eux-mêmes la conformité de leurs produits, à condition de créer une documentation technique complète démontrant comment chaque exigence est satisfaite.
Une nuance change souvent la donne : les trois normes EN 18031 ont été citées au Journal officiel de l’Union européenne avec restrictions (décision d’exécution (UE) 2025/138 du 28 janvier 2025). Dans plusieurs cas très courants, la présomption de conformité ne joue pas et le recours à un organisme notifié redevient nécessaire — notamment lorsque l’utilisateur peut se dispenser de créer ou d’utiliser un mot de passe, lorsqu’un équipement relevant de l’EN 18031-2 n’offre pas de contrôle parental, ou pour la mise à jour sécurisée des équipements traitant une valeur monétaire. L’auto-évaluation n’est donc pas la voie par défaut qu’on imagine : il faut vérifier, exigence par exigence, qu’aucune restriction ne s’applique au produit.
Lorsque l’organisme notifié intervient, il examine la documentation technique, évalue le produit, effectue des tests supplémentaires si nécessaire, et délivre un certificat de conformité formel. Pour les deux approches, une documentation rigoureuse incluant spécifications techniques, évaluation des risques et déclaration de conformité doit être maintenue pendant dix ans après l’introduction du produit sur le marché européen.
Responsabilités des fabricants
Définition : toute personne physique ou morale qui fabrique un produit ou fait concevoir ou fabriquer un produit, et le commercialise sous son nom ou sa marque.
Les fabricants de produits finaux portent l’entière responsabilité de la conformité au RED DA, même lorsqu’ils utilisent des modules certifiés individuellement. Ils doivent préparer toute la documentation technique avant la commercialisation, la conserver pendant 10 ans, garantir le maintien de la conformité durant la production et apposer le marquage CE sur les produits conformes.
Dans le cas d’architectures à deux puces (MCU hôte + module Wi-Fi/Bluetooth), la responsabilité reste sur le fabricant du produit final pour assurer que l’ensemble du système répond aux exigences EN 18031, indépendamment des certifications individuelles des composants. Les autorités de surveillance du marché peuvent exiger cette documentation à tout moment, et le non-respect peut entraîner des sanctions allant de la recertification obligatoire jusqu’aux rappels de produits.
Quelles exigences pour quel équipement ?
Les trois normes partagent un socle de huit exigences, identiques pour tous les équipements : contrôler qui accède au produit, authentifier l’utilisateur ou la machine avant tout accès, mettre à jour le firmware de façon sécurisée et vérifiée, stocker les éléments sensibles à l’abri, chiffrer les échanges réseau, protéger les clés cryptographiques, employer des algorithmes reconnus, et disposer des moyens matériels ou logiciels nécessaires à tout cela.
Chaque partie ajoute ensuite ce qui est propre à son usage :
- EN 18031-1 (équipements connectés à internet) ajoute trois exigences réseau : rester sûr en cas de panne ou d’attaque, surveiller ses interfaces, filtrer le trafic.
- EN 18031-2 (traitement de données) ajoute la suppression irréversible des données, la journalisation des événements de sécurité et la notification de l’utilisateur.
- EN 18031-3 (valeur monétaire) ajoute la journalisation.
Un produit qui relève de plusieurs parties cumule leurs exigences. C’est le cas courant : une carte connectée qui traite des données personnelles relève des parties 1 et 2, donc de onze exigences.
Le tableau détaillé des 14 exigences, partie par partie
| ID | Exigence principale | EN 18031-1 | EN 18031-2 | EN 18031-3 |
|---|---|---|---|---|
| ACM | Contrôle d’accès (Access Control) : seuls les utilisateurs autorisés accèdent aux actifs de sécurité. | Oui | Oui | Oui |
| AUM | Authentification : authentifier utilisateurs ou entités externes avant tout accès. | Oui | Oui | Oui |
| SUM | Mise à jour sécurisée : mise à jour du firmware et des logiciels de façon sécurisée et vérifiée. | Oui | Oui | Oui |
| SSM | Stockage sécurisé : protéger les actifs de sécurité contre tout accès non autorisé. | Oui | Oui | Oui |
| SCM | Communication sécurisée : utiliser des canaux sécurisés pour les échanges réseau. | Oui | Oui | Oui |
| CCK | Confidentialité cryptographique : protéger la confidentialité des clés et opérations cryptographiques. | Oui | Oui | Oui |
| GEC | Capacités générales de sécurité : disposer de moyens matériels ou logiciels pour la sécurité. | Oui | Oui | Oui |
| CRY | Cryptographie : mettre en œuvre des algorithmes reconnus pour protéger les actifs et communications. | Oui | Oui | Oui |
| DLM | Suppression sécurisée : possibilité de supprimer de façon irréversible les données et actifs. | Non | Oui | Non |
| LGM | Journalisation : enregistrer les événements de sécurité pour audit et surveillance. | Non | Oui | Oui |
| RLM | Résilience : maintenir un comportement sécurisé en cas de panne ou d’attaque. | Oui | Non | Non |
| NMM | Surveillance réseau : surveiller les interfaces pour détecter et réagir aux incidents. | Oui | Non | Non |
| TCM | Contrôle du trafic : filtrer et contrôler le trafic réseau pour protéger les actifs. | Oui | Non | Non |
| UNM | Notification utilisateur : informer l’utilisateur en cas d’événement ou changement de sécurité. | Non | Oui | Non |
Lecture indicative, d’après le guide de conformité ESP32 publié par Espressif. Les exigences réellement applicables à un produit se lisent dans le texte des normes EN 18031-1, -2 et -3:2024 et dans la décision d’exécution (UE) 2025/138, qui restreint la présomption de conformité sur plusieurs points.
Et après ? Le Cyber Resilience Act prend le relais au 11 décembre 2027
Le régime décrit dans cet article est transitoire. En février 2026, la Commission européenne a adopté un règlement délégué qui abroge le règlement délégué (UE) 2022/30 — le RED DA — avec effet au 11 décembre 2027, date à laquelle le Cyber Resilience Act devient pleinement applicable. Le motif est explicite : les exigences du CRA reprennent l’ensemble des éléments couverts par les exigences essentielles de cybersécurité de la RED, et maintenir les deux textes soumettrait les mêmes équipements radio à une double obligation.
Pour un fabricant, deux périodes se dessinent — et c’est la date de mise sur le marché qui détermine le régime applicable, pas la date de conception ni celle de fabrication :
- Jusqu’au 10 décembre 2027 : la conformité cybersécurité d’un équipement radio passe par la RED et les normes EN 18031, comme décrit ci-dessus.
- À partir du 11 décembre 2027 : la cybersécurité relève du seul Cyber Resilience Act, qui couvre tous les produits comportant des éléments numériques — radio ou non, matériel ou logiciel — et ajoute des obligations continues : inventaire logiciel (SBOM), gestion des vulnérabilités, mises à jour de sécurité et signalement des incidents sous 24 h / 72 h.
Autrement dit, un produit qui entre en conception aujourd’hui sera commercialisé sous le régime du CRA. Un équipement conforme EN 18031 arrivera à cette échéance avec une base technique solide mais un dossier incomplet : il lui manquera l’inventaire logiciel, le processus de correction des vulnérabilités et la capacité à notifier un incident dans les délais.
Sécurité dès la conception
L’approche « security by design » devient indispensable. Cela implique l’intégration des principes de sécurité dès les phases de conception, l’implémentation de mécanismes de protection robustes, et l’établissement de processus de gestion des vulnérabilités tout au long du cycle de vie du produit.
Le RED DA aura été la première marche ; le Cyber Resilience Act est la suivante, et elle est plus haute. Au-delà de la conformité réglementaire, ces textes posent les fondations d’un écosystème numérique plus sûr, où la cybersécurité devient un prérequis d’accès au marché européen. Ces choix — microcontrôleur, architecture du firmware, mécanisme de mise à jour, inventaire logiciel — se prennent dès la conception, pas en fin de projet. Vous préparez un équipement radio ou une évolution d’un produit existant ? Demandez un devis — l’anticipation réglementaire fait partie de l’étude.